
Certificazioni ISO
Le certificazioni ISO permettono alle aziende e alle organizzazioni di dimostrare la conformità dei propri sistemi di gestione, processi, prodotti o servizi a determinati standard internazionali. Sono utilizzate in numerosi settori, dall’industria alla sanità, dall’informatica alla produzione alimentare, e costituiscono uno strumento per verificare l’adozione di requisiti riconosciuti a livello internazionale.
La scelta di un fornitore, ad esempio un hosting provider, si basa normalmente su caratteristiche quali affidabilità, sicurezza, trasparenza e qualità del servizio. Oltre a questi elementi, è possibile verificare il possesso di certificazioni ISO pertinenti all’attività svolta.
Una certificazione attesta che un organismo indipendente ha valutato la conformità rispetto ai requisiti di una determinata norma. Non costituisce una garanzia assoluta sulla qualità di ogni prodotto o servizio, ma dimostra che gli aspetti compresi nel campo di applicazione della certificazione sono stati sottoposti a verifiche.
La sigla ISO identifica l’International Organization for Standardization, un’organizzazione internazionale indipendente e non governativa che sviluppa e pubblica norme tecniche condivise. ISO non è propriamente un acronimo: il nome deriva dal greco isos, che significa “uguale”, scelto per mantenere una denominazione comune nelle diverse lingue.
L’organizzazione è stata costituita nel 1946 e ha iniziato ufficialmente le proprie attività nel 1947. La prima raccomandazione ISO, denominata ISO/R 1, è stata pubblicata nel 1951.
Le norme vengono elaborate attraverso comitati tecnici ai quali partecipano esperti provenienti dai diversi Paesi membri. Il loro compito è definire requisiti, metodi e criteri condivisi, applicabili a specifiche attività e tecnologie.
Non tutte le norme ISO hanno lo stesso scopo. Alcune stabiliscono requisiti per i sistemi di gestione aziendale, altre descrivono caratteristiche tecniche di prodotti, procedure di prova, metodologie di valutazione o linee guida operative.
Cosa sono le certificazioni ISO e a cosa servono
Una certificazione ISO è un’attestazione di conformità rilasciata da un organismo di certificazione indipendente rispetto a una specifica norma.
È necessario distinguere due concetti. Una norma ISO definisce requisiti o indicazioni da seguire. Una certificazione ISO, invece, attesta che un soggetto indipendente ha verificato la conformità ai requisiti previsti da una norma certificabile.
L’organizzazione ISO sviluppa e pubblica gli standard, ma non rilascia direttamente certificati alle aziende. Questa attività viene svolta da organismi di certificazione esterni.
Le certificazioni vengono utilizzate per dimostrare a clienti, fornitori e altri soggetti interessati che un’organizzazione applica un sistema di gestione conforme a determinati requisiti.
Nel caso della ISO 9001, ad esempio, l’attenzione riguarda la gestione della qualità e il controllo dei processi. La ISO/IEC 27001 si concentra invece sulla gestione della sicurezza delle informazioni, mentre la ISO 14001 riguarda il sistema di gestione ambientale.
La certificazione consente quindi di sottoporre a una valutazione indipendente aspetti dell’organizzazione che altrimenti potrebbero essere descritti soltanto attraverso dichiarazioni aziendali.
Aziende e certificazioni ISO
Le aziende che decidono di applicare i requisiti previsti dagli standard internazionali possono richiedere una certificazione per dimostrare la conformità dei propri sistemi di gestione.
La scelta delle norme dipende dal settore di attività, dagli obiettivi aziendali, dai rischi da gestire e dalle richieste dei clienti o dei partner commerciali.
Un’impresa manifatturiera può essere interessata alla ISO 9001 per la gestione della qualità, alla ISO 14001 per gli aspetti ambientali e alla ISO 45001 per la salute e la sicurezza sul lavoro.
Un’azienda informatica, invece, può adottare la ISO/IEC 27001 per strutturare la gestione della sicurezza delle informazioni e utilizzare ulteriori standard dedicati ai servizi cloud.
Le organizzazioni possono ottenere più certificazioni contemporaneamente. In questi casi è possibile integrare i diversi sistemi di gestione, condividendo parte della documentazione, delle attività di controllo e delle procedure organizzative.
Occorre però considerare il campo di applicazione della certificazione, spesso indicato anche come scope. Un certificato può riguardare soltanto determinate attività, sedi o servizi e non necessariamente l’intera organizzazione.
Ad esempio, un’azienda che svolge attività di sviluppo software, consulenza e gestione di infrastrutture potrebbe certificare soltanto il sistema di gestione relativo ad alcune di queste attività.
Per questo motivo, quando si valuta una certificazione, non è sufficiente controllare il numero della norma. Bisogna verificare anche quali attività sono effettivamente comprese nel certificato.
Quali sono le principali certificazioni ISO
Le norme ISO coprono numerosi ambiti. Alcune sono applicabili a organizzazioni di qualsiasi dimensione, mentre altre sono state sviluppate per esigenze specifiche di determinati settori.
Tra gli standard più conosciuti rientrano quelli relativi alla qualità, alla sicurezza delle informazioni, all’ambiente, alla salute dei lavoratori e alla continuità operativa.
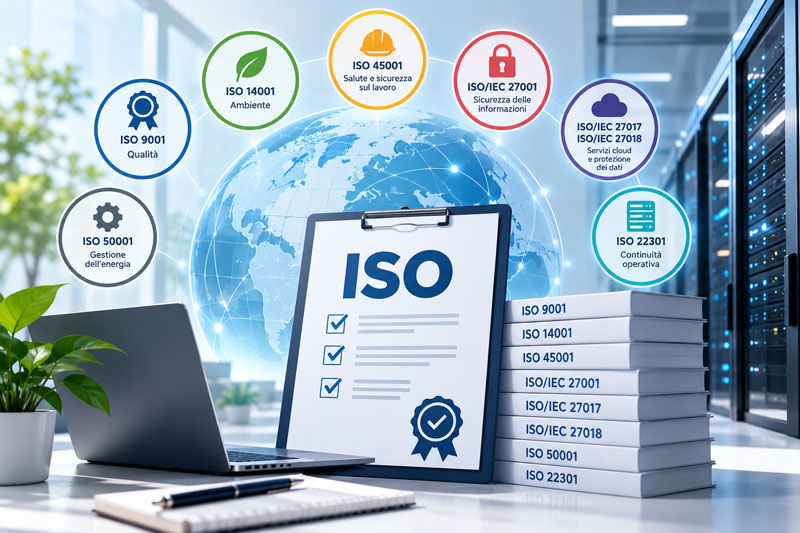
ISO 9001: sistema di gestione della qualità
La ISO 9001 definisce i requisiti per un sistema di gestione della qualità. Il suo obiettivo è permettere alle organizzazioni di controllare i processi che incidono sulla conformità dei prodotti e dei servizi, sulla soddisfazione dei clienti e sul miglioramento continuo.
La norma richiede di identificare i processi aziendali, stabilire responsabilità, valutare rischi e opportunità, monitorare i risultati e gestire eventuali non conformità.
Un esempio pratico riguarda la gestione delle richieste dei clienti. Un’organizzazione può definire procedure per registrare le segnalazioni, assegnarle ai responsabili, controllare i tempi di risposta e analizzare le cause dei problemi ricorrenti.
La ISO 9001 non impone una specifica modalità di lavoro valida per tutte le aziende. Richiede invece che l’organizzazione definisca e controlli i processi necessari a raggiungere i propri obiettivi di qualità.
La certificazione non garantisce che ogni prodotto sia privo di difetti o che ogni cliente sia soddisfatto. Attesta la conformità del sistema di gestione rispetto ai requisiti della norma.
ISO 14001: sistema di gestione ambientale
La ISO 14001 riguarda i sistemi di gestione ambientale. Fornisce requisiti per identificare, controllare e migliorare gli aspetti ambientali collegati alle attività di un’organizzazione.
Tra gli elementi considerati possono rientrare i consumi energetici, la produzione di rifiuti, l’impiego delle risorse, le emissioni e la gestione degli obblighi di conformità ambientale.
Un’azienda che utilizza infrastrutture informatiche può, ad esempio, monitorare il consumo di energia elettrica, definire obiettivi di miglioramento e verificare periodicamente i risultati ottenuti.
La certificazione ISO 14001 non significa che un’azienda non produca emissioni o abbia un impatto ambientale nullo. Dimostra che dispone di un sistema di gestione ambientale valutato rispetto ai requisiti previsti dalla norma.
ISO 45001: salute e sicurezza sul lavoro
La ISO 45001 definisce i requisiti per un sistema di gestione della salute e sicurezza sul lavoro.
Si concentra sull’identificazione dei pericoli, sulla valutazione dei rischi professionali, sulla prevenzione degli infortuni e sul miglioramento delle condizioni di lavoro.
La norma richiede di considerare le attività svolte, le responsabilità organizzative, la partecipazione dei lavoratori e le misure adottate per ridurre i rischi.
Può essere applicata a realtà molto diverse, dagli stabilimenti industriali agli uffici, fino alle aziende che operano nei servizi.
La certificazione non sostituisce gli obblighi previsti dalla legislazione in materia di sicurezza sul lavoro. Il sistema di gestione deve tenere conto anche dei requisiti legali applicabili.
ISO/IEC 27001: sicurezza delle informazioni
La ISO/IEC 27001 definisce i requisiti per un Sistema di Gestione della Sicurezza delle Informazioni, indicato con la sigla SGSI.
Il sistema serve a identificare e trattare i rischi che possono compromettere la riservatezza, l’integrità e la disponibilità delle informazioni.
La riservatezza riguarda la protezione dei dati dagli accessi non autorizzati. L’integrità riguarda la prevenzione delle modifiche non autorizzate o accidentali. La disponibilità riguarda la possibilità di accedere alle informazioni e ai sistemi quando necessario.
La norma richiede un processo strutturato di valutazione e trattamento dei rischi, insieme alla definizione di responsabilità, politiche e controlli adeguati.
Tra le misure che un’organizzazione può adottare rientrano la gestione degli accessi, l’autenticazione, la protezione delle infrastrutture, la gestione degli incidenti, i backup e il controllo dei fornitori.
La scelta dei controlli dipende dai rischi identificati e dal contesto operativo.
Per un hosting provider, ad esempio, il sistema di gestione può comprendere i processi relativi alla protezione delle infrastrutture, alla gestione degli accessi amministrativi e alla risposta agli incidenti di sicurezza.
La certificazione ISO/IEC 27001 non elimina il rischio di attacchi informatici o violazioni dei dati. Attesta che il sistema di gestione della sicurezza delle informazioni, entro il proprio campo di applicazione, risponde ai requisiti della norma.
ISO/IEC 27017: controlli di sicurezza per i servizi cloud
La ISO/IEC 27017 fornisce indicazioni per l’applicazione dei controlli di sicurezza delle informazioni negli ambienti cloud.
Lo standard considera le caratteristiche dei servizi cloud e le responsabilità dei soggetti coinvolti, distinguendo il ruolo del fornitore da quello del cliente.
Tra gli aspetti trattati rientrano la separazione degli ambienti, la gestione delle risorse virtuali, il controllo degli accessi amministrativi e la definizione delle responsabilità di sicurezza.
Un esempio riguarda una piattaforma cloud sulla quale più clienti utilizzano risorse virtuali ospitate sulla stessa infrastruttura fisica. È necessario prevedere controlli adeguati per limitare le interferenze tra ambienti e proteggere le informazioni.
La ISO/IEC 27017 è uno standard di controlli e linee guida. Non deve essere confusa con la ISO/IEC 27001, che definisce i requisiti di un sistema di gestione certificabile. Eventuali attestazioni o certificazioni riferite alla ISO/IEC 27017 devono essere valutate considerando lo schema utilizzato dall’organismo che le rilascia.
ISO/IEC 27018: protezione dei dati personali nel cloud
La ISO/IEC 27018 riguarda la protezione delle informazioni personali identificabili, indicate con la sigla PII, nei servizi di cloud pubblico.
Lo standard si rivolge in particolare ai fornitori cloud che trattano informazioni personali per conto dei propri clienti.
Le indicazioni riguardano la gestione e la protezione dei dati personali, le responsabilità del fornitore e i controlli applicabili al trattamento delle informazioni.
Nel caso di un servizio cloud utilizzato per archiviare dati dei clienti, le misure adottate devono tenere conto della protezione delle informazioni, delle istruzioni ricevute e delle responsabilità contrattuali.
La ISO/IEC 27018 non sostituisce il Regolamento generale sulla protezione dei dati, noto come GDPR, e non costituisce automaticamente una certificazione di conformità al regolamento europeo.
Anche in questo caso si tratta di uno standard che fornisce indicazioni e controlli. Le eventuali attestazioni di conformità devono essere interpretate in relazione allo specifico schema di valutazione.
ISO 50001: gestione dell’energia
La ISO 50001 definisce i requisiti per un sistema di gestione dell’energia.
Consente alle organizzazioni di analizzare i consumi energetici, individuare gli impieghi significativi dell’energia, stabilire obiettivi e monitorare il miglioramento delle prestazioni energetiche.
Può essere applicata a stabilimenti produttivi, edifici, infrastrutture tecnologiche e organizzazioni che intendono gestire in modo strutturato i propri consumi.
Un esempio riguarda un data center che misura l’energia utilizzata dalle apparecchiature informatiche e dagli impianti di raffreddamento per individuare opportunità di miglioramento.
La certificazione attesta la conformità del sistema di gestione dell’energia, non il raggiungimento di un consumo energetico prestabilito valido per tutte le organizzazioni.
ISO 22000: sicurezza alimentare
La ISO 22000 riguarda i sistemi di gestione della sicurezza alimentare e può essere applicata alle organizzazioni che operano lungo la filiera alimentare.
Comprende requisiti relativi all’identificazione dei pericoli, alla gestione dei controlli e alla comunicazione tra i soggetti coinvolti nella produzione e distribuzione degli alimenti.
La norma integra principi di gestione dei rischi alimentari e metodologie basate sull’analisi dei pericoli e dei punti critici di controllo, conosciute come HACCP.
Può interessare produttori, aziende di trasformazione, operatori della distribuzione e altre organizzazioni della filiera.
ISO 22301: continuità operativa
La ISO 22301 definisce i requisiti per un sistema di gestione della continuità operativa.
Il suo scopo è preparare un’organizzazione ad affrontare eventi che possono interrompere le attività, stabilendo come mantenere o ripristinare i processi prioritari.
La norma prevede l’analisi dell’impatto delle interruzioni, la valutazione dei rischi, la definizione di strategie di continuità e la verifica periodica delle procedure.
Per un’azienda che eroga servizi digitali, un’interruzione potrebbe dipendere da un guasto infrastrutturale, da un problema di connettività o da un incidente informatico.
Un sistema di gestione conforme alla ISO 22301 permette di organizzare le attività necessarie per affrontare questi scenari, senza garantire che le interruzioni non si verifichino mai.
ISO 37001: sistemi di gestione anticorruzione
La ISO 37001 definisce i requisiti per un sistema di gestione finalizzato alla prevenzione, individuazione e gestione dei rischi di corruzione.
La norma comprende misure organizzative quali politiche anticorruzione, valutazione dei rischi, controlli sui rapporti commerciali, formazione e procedure per la segnalazione di comportamenti sospetti.
Può essere applicata a organizzazioni pubbliche e private, indipendentemente dalle dimensioni.
La certificazione non dimostra che all’interno dell’organizzazione non possano verificarsi episodi di corruzione. Attesta la conformità del sistema di gestione ai requisiti previsti dalla norma.
Come si ottiene una certificazione ISO
Per ottenere una certificazione ISO, un’organizzazione deve dimostrare che il sistema di gestione interessato rispetta i requisiti della norma scelta.
Il percorso inizia generalmente con un’analisi della situazione esistente, durante la quale vengono confrontati i processi aziendali con i requisiti previsti dallo standard.
Questa attività viene spesso definita gap analysis, cioè analisi delle differenze tra la situazione attuale e quella richiesta dalla norma.
Se vengono individuate carenze, l’organizzazione deve intervenire sui processi, sulle responsabilità, sulla documentazione o sui controlli operativi.
Una volta implementato il sistema di gestione, si eseguono verifiche interne per valutarne l’applicazione e individuare eventuali non conformità.
Successivamente si può richiedere la certificazione a un organismo indipendente.
Audit di certificazione: come funziona
L’audit è una verifica sistematica attraverso la quale si raccolgono e valutano evidenze per stabilire se i requisiti previsti dalla norma sono rispettati.
Per i sistemi di gestione, il processo iniziale di certificazione prevede normalmente due fasi.
Nella prima fase, comunemente chiamata Stage 1, l’organismo valuta la preparazione dell’organizzazione, esamina le informazioni documentate pertinenti e verifica le condizioni necessarie per procedere.
Nella seconda fase, denominata Stage 2, viene valutata l’effettiva applicazione del sistema di gestione attraverso esame delle evidenze, colloqui e verifiche dei processi.
Gli auditor possono controllare registrazioni, procedure, responsabilità, risultati delle verifiche interne e modalità di gestione delle non conformità.
Se vengono rilevate carenze, l’organizzazione deve gestirle secondo le modalità previste dal processo di certificazione.
Il certificato viene rilasciato dopo il completamento positivo delle attività di valutazione e della decisione di certificazione.
Differenza tra certificazione e accreditamento
Certificazione e accreditamento sono due concetti distinti, anche se spesso vengono utilizzati come sinonimi.
La certificazione è l’attestazione rilasciata da un organismo che verifica la conformità di un sistema, prodotto, processo o servizio a determinati requisiti.
L’accreditamento è invece il riconoscimento formale della competenza di un organismo a svolgere specifiche attività di valutazione della conformità.
In Italia, Accredia è l’ente unico nazionale di accreditamento designato dallo Stato.
Un organismo di certificazione accreditato è stato valutato rispetto ai requisiti applicabili alle proprie attività. L’accreditamento può riguardare specifici schemi e settori, quindi deve essere verificato anche il relativo campo di applicazione.
Non tutte le certificazioni sono necessariamente accreditate. Tuttavia, quando si richiede una certificazione riconosciuta nell’ambito di determinati accordi internazionali o requisiti contrattuali, l’accreditamento può assumere particolare rilevanza.
Quanto dura una certificazione ISO
Le certificazioni dei sistemi di gestione seguono generalmente un ciclo di tre anni, durante il quale sono previste verifiche periodiche.
Il rilascio iniziale del certificato non conclude quindi le attività di controllo. L’organizzazione deve continuare ad applicare il sistema di gestione e dimostrare il mantenimento dei requisiti.
Nei comuni schemi di certificazione accreditata dei sistemi di gestione, le verifiche di sorveglianza vengono svolte normalmente con periodicità annuale.
Prima della scadenza del ciclo viene effettuato un audit di rinnovo, finalizzato a valutare il mantenimento della conformità e l’efficacia del sistema di gestione.
La durata e le modalità possono variare in funzione della norma, dello schema applicabile e delle regole dell’organismo di certificazione.
Sospensione e revoca della certificazione
Una certificazione può essere sospesa quando l’organizzazione non rispetta determinati requisiti o non soddisfa le condizioni necessarie al suo mantenimento.
Le cause possono comprendere non conformità significative, mancata esecuzione delle verifiche previste o altre violazioni delle regole di certificazione.
La sospensione comporta una limitazione temporanea della validità della certificazione, secondo le condizioni stabilite dall’organismo competente.
Se i problemi non vengono risolti nei termini previsti, la certificazione può essere revocata.
Per questo motivo, la semplice presenza di un certificato pubblicato sul sito di un’azienda non è sufficiente a dimostrarne la validità attuale.
Le certificazioni ISO sono obbligatorie?
Le certificazioni ISO dei sistemi di gestione sono generalmente volontarie. Un’azienda può scegliere di adottare una norma e applicarne i requisiti anche senza richiedere una certificazione indipendente.
Esistono però situazioni nelle quali il possesso di una determinata certificazione può diventare necessario per soddisfare requisiti contrattuali, partecipare a procedure di affidamento o operare in specifici contesti regolamentati.
Ad esempio, un committente può richiedere ai propri fornitori un sistema di gestione della qualità certificato ISO 9001, quando tale requisito è pertinente all’attività richiesta e ammesso dalle regole applicabili.
Occorre distinguere gli obblighi previsti dalla legge dai requisiti stabiliti attraverso contratti, capitolati o procedure di qualificazione dei fornitori.
Una norma ISO può inoltre essere utilizzata come riferimento tecnico senza che questo comporti automaticamente l’obbligo di ottenere una certificazione.
Come verificare una certificazione ISO
Quando un’azienda dichiara di possedere una certificazione ISO, è possibile effettuare alcune verifiche per accertare a quale norma si riferisca e se risulti ancora valida.
Il primo elemento da controllare è il certificato, che normalmente riporta la denominazione dell’organizzazione certificata, il numero identificativo, la norma di riferimento, il campo di applicazione e le informazioni sulla validità.
Bisogna inoltre verificare il nome dell’organismo che ha rilasciato la certificazione e, quando dichiarato, il relativo accreditamento.
La presenza di un marchio o della scritta “ISO certificata” su un sito web non costituisce, da sola, una prova sufficiente.
Per le certificazioni accreditate dei sistemi di gestione è possibile consultare i registri degli organismi di certificazione e, dove applicabile, i servizi di verifica messi a disposizione dagli enti di accreditamento.
Esistono anche banche dati internazionali dedicate alla verifica delle certificazioni accreditate, come IAF CertSearch.
Se un certificato non compare in un registro consultabile pubblicamente, non significa automaticamente che sia falso o non valido. Può essere necessario richiedere conferma direttamente all’organismo emittente.
Un controllo particolarmente utile riguarda il campo di applicazione. Un’azienda potrebbe possedere una certificazione ISO/IEC 27001 limitata a determinati servizi o sedi. Non sarebbe corretto estenderne automaticamente la copertura a tutte le attività aziendali.
Hosting con certificazioni ISO: i vantaggi per i clienti
Le norme ISO offrono alle aziende la possibilità di organizzare e migliorare i propri processi gestionali, produttivi e operativi attraverso requisiti condivisi a livello internazionale.
Per un hosting provider, l’adozione di sistemi di gestione certificati può riguardare la qualità del servizio, la sicurezza delle informazioni, la gestione ambientale e altri aspetti dell’organizzazione.
Dal punto di vista aziendale, l’applicazione di questi standard può aiutare a definire responsabilità, ridurre gli errori operativi, controllare i rischi e migliorare l’utilizzo delle risorse.
La certificazione costituisce inoltre un elemento documentabile nei rapporti commerciali, perché permette ai clienti di verificare che un sistema di gestione sia stato valutato da un soggetto indipendente.
Ma quali sono i vantaggi per chi deve mettere online un sito web e scegliere un servizio di hosting?
Qualità dei processi e gestione del servizio
Un hosting provider certificato ISO 9001 dispone di un sistema di gestione della qualità sottoposto a verifiche indipendenti.
Questo può comprendere i processi relativi all’erogazione dei servizi, alla gestione delle richieste dei clienti, al trattamento delle non conformità e al monitoraggio degli obiettivi aziendali, purché inclusi nel campo di applicazione.
Per il cliente significa poter valutare un elemento aggiuntivo rispetto alle sole caratteristiche tecniche e commerciali del servizio.
Non significa, però, che il provider garantisca automaticamente tempi di risposta più brevi o prestazioni superiori rispetto a un concorrente non certificato.
Sicurezza delle informazioni e protezione dei dati
La sicurezza è uno degli aspetti da valutare nella scelta di un hosting provider, soprattutto quando vengono gestiti dati personali, applicazioni aziendali o informazioni riservate.
La certificazione ISO/IEC 27001 attesta che il sistema di gestione della sicurezza delle informazioni è stato valutato rispetto ai requisiti previsti dalla norma.
Per i servizi cloud possono assumere rilevanza anche gli standard ISO/IEC 27017 e ISO/IEC 27018, che forniscono indicazioni specifiche sui controlli di sicurezza e sulla protezione dei dati personali.
È comunque necessario verificare quali servizi siano compresi nel campo di applicazione e quali attestazioni siano effettivamente disponibili.
La presenza di questi standard non esclude la possibilità di incidenti informatici, né trasferisce automaticamente al fornitore tutte le responsabilità del cliente.
Affidabilità e continuità operativa
Un sistema di gestione strutturato può contribuire a identificare i rischi operativi, assegnare responsabilità e definire procedure per affrontare eventuali problemi.
Nel settore hosting questi aspetti possono riguardare la gestione delle infrastrutture, gli interventi di manutenzione, la risposta agli incidenti e il ripristino dei servizi.
La ISO 22301, quando adottata e certificata per le attività pertinenti, permette di valutare in modo specifico il sistema di gestione della continuità operativa.
Occorre però distinguere una certificazione ISO dalle garanzie contrattuali di disponibilità del servizio.
Un certificato ISO non equivale a uno SLA, cioè un Service Level Agreement, e non stabilisce automaticamente una percentuale di uptime o tempi massimi di ripristino.
Questi elementi devono essere verificati nella documentazione tecnica e nelle condizioni contrattuali del provider.
Gestione ambientale e sostenibilità
La ISO 14001 può rappresentare un ulteriore elemento di valutazione per chi desidera considerare anche gli aspetti ambientali nella scelta di un fornitore.
Nel settore hosting, il consumo energetico delle infrastrutture e degli impianti di raffreddamento costituisce uno degli aspetti che possono essere presi in considerazione all’interno del sistema di gestione ambientale.
La certificazione dimostra l’adozione di un sistema conforme ai requisiti della norma, ma non equivale a una dichiarazione di neutralità carbonica o all’utilizzo esclusivo di energia rinnovabile.
Per valutare questi aspetti servono informazioni e documenti specifici.
Come valutare le certificazioni di un hosting provider
Quando si confrontano più fornitori, le certificazioni ISO possono essere considerate insieme alle caratteristiche tecniche dei servizi, alle condizioni contrattuali e alle procedure di assistenza.
La verifica dovrebbe concentrarsi sulla validità dei certificati, sulle norme applicate e soprattutto sui servizi effettivamente compresi nel loro campo di applicazione.
Un esempio concreto è VHosting Solution, che pubblica le certificazioni relative alla qualità, alla gestione ambientale e alla sicurezza delle informazioni, insieme ai riferimenti agli standard applicabili ai servizi cloud. La documentazione è consultabile nella pagina dedicata alle certificazioni ISO di VHosting.
Nel caso di un sito WordPress, di un negozio WooCommerce o di un’applicazione ospitata su un’infrastruttura cloud, la certificazione del provider è quindi un elemento da esaminare insieme alla gestione dei backup, alla sicurezza degli accessi, alla disponibilità del servizio e alle responsabilità previste dal contratto.